Jakarta, 18 November 2026 — Mengikuti Pelatihan ISO 27001 Keamanan Informasi kini menjadi prioritas strategis bagi divisi IT, manajemen risiko, dan kepatuhan di berbagai sektor industri. Di tengah pesatnya adopsi kecerdasan buatan (Artificial Intelligence), layanan cloud, serta penegakan regulasi perlindungan data pribadi di Indonesia, ancaman serangan siber dan kebocoran data korporasi menuntut sistem pertahanan yang tidak hanya mengandalkan perangkat lunak, tetapi juga tata kelola manajemen yang terstandar.
Mengacu pada kerangka standar internasional ISO/IEC 27001 Information security management systems, Sistem Manajemen Keamanan Informasi (SMKI) memberikan pendekatan menyeluruh bagi organisasi untuk melindungi kerahasiaan (confidentiality), integritas (integrity), dan ketersediaan (availability) aset informasi penting perusahaan.
Mengapa Perusahaan Wajib Memperkuat Sistem Manajemen Keamanan Informasi (SMKI)?
Banyak insiden kebocoran data di perusahaan terjadi bukan semata-mata karena lemahnya sistem teknologi, melainkan akibat celah prosedur operasional dan kurangnya kesadaran keamanan (security awareness) sumber daya manusia.
Sebagai lembaga pendidikan dan pelatihan profesional, Mutu Institute menekankan bahwa penerapan ISO/IEC 27001:2022 membantu perusahaan menyelaraskan aspek People, Process, dan Technology. Selain menjaga reputasi bisnis dan kepercayaan pelanggan, sertifikasi serta penerapan SMKI juga menjadi fondasi kuat bagi perusahaan dalam memenuhi kepatuhan hukum nasional, termasuk Undang-Undang Pelindungan Data Pribadi (UU PDP).
4 Manfaat Utama Mengikuti Pelatihan ISO 27001 Keamanan Informasi
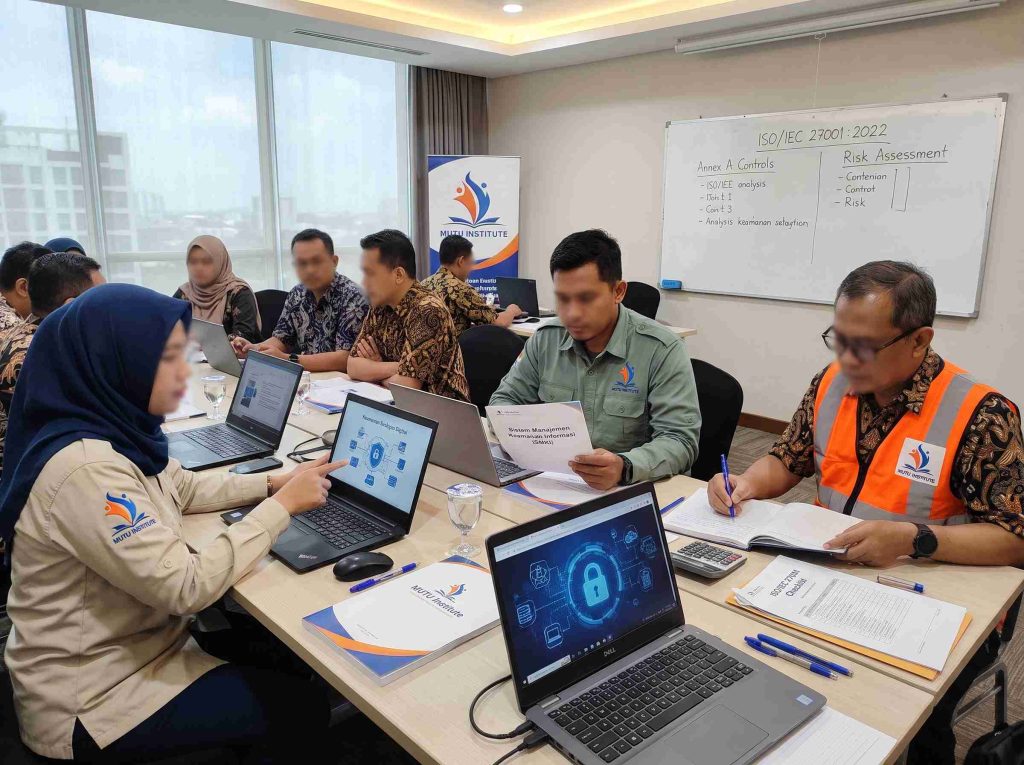
Melalui program pembekalan teknis yang diselenggarakan oleh Mutu Institute, tim internal perusahaan akan memperoleh kemampuan praktis dalam empat area kunci berikut:
| Area Kompetensi | Fokus Pembelajaran | Dampak bagi Organisasi |
| 1. Pemahaman Klausul & Annex A | Membedah struktur klausul ISO/IEC 27001:2022 serta 93 kontrol keamanan dalam Annex A (organisasi, SDM, fisik, dan teknologi). | Memudahkan penyusunan kebijakan dan SOP keamanan informasi yang tepat sasaran. |
| 2. Penilaian & Mitigasi Risiko Siber | Metodologi identifikasi aset informasi kritis, analisis kerentanan (vulnerability), dan penyusunan Risk Treatment Plan. | Mencegah gangguan operasional akibat serangan ransomware maupun kebocoran data. |
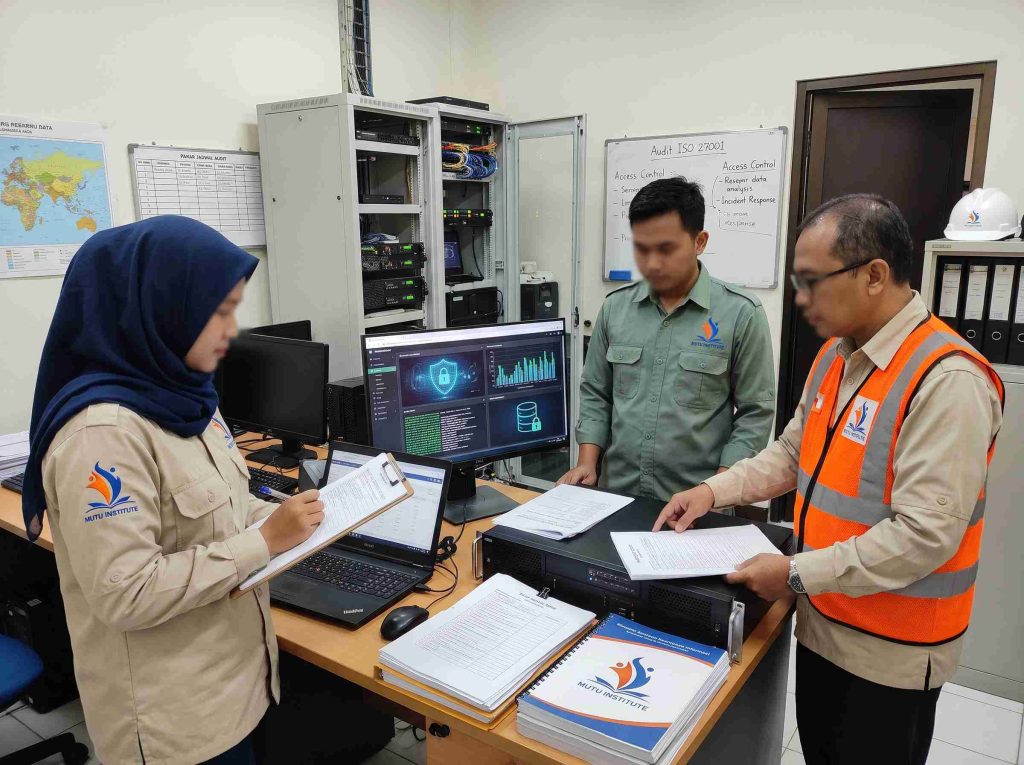
| 3. Kesiapan Audit Internal SMKI | Teknik perencanaan audit, pengumpulan bukti digital, hingga pencatatan ketidaksesuaian (non-conformity). | Memastikan sistem keamanan perusahaan selalu siap diaudit oleh badan sertifikasi. |
| 4. Budaya Kesadaran Keamanan SDM | Strategi membangun kepatuhan pegawai terhadap protokol akses data, kata sandi, dan pengelolaan insiden. | Mengurangi risiko kesalahan manusia (human error) dalam pengelolaan data rahasia. |
Tingkatkan Kompetensi Tim Anda Bersama Mutu Institute
Dengan pengalaman lebih dari tiga dekade dalam pengembangan SDM dan ekosistem pengujian/sertifikasi bersama Mutu International, Mutu Institute menyediakan beragam program pelatihan kompetensi dan sertifikasi profesional yang dirancang sesuai kebutuhan nyata industri di Indonesia.
Selain Pelatihan ISO 27001 Keamanan Informasi (Awareness, Implementer, hingga Internal Auditor), Mutu Institute juga melayani pelatihan di berbagai bidang strategis lainnya, mulai dari K3 (ISO 45001 & Ahli K3 Umum), Laboratorium Pengujian/Kalibrasi (ISO/IEC 17025), Keamanan Pangan (HACCP, ISO 22000, FSSC 22000), Anti Penyuapan (ISO 37001), hingga Sertifikasi Sektor Agribisnis dan Keberlanjutan.
Siap mengamankan aset informasi dan meningkatkan daya saing perusahaan Anda?
Cek jadwal terdekat melalui Jadwal Pelatihan Mutu Institute atau hubungi tim pelatihan kami untuk menyelenggarakan In-House Training yang disesuaikan dengan kebutuhan organisasi Anda.
Mutu Institute – We Rise by Lifting Others.
Pertanyaan yang Sering Diajukan (FAQ)
1. Siapa saja yang disarankan mengikuti Pelatihan ISO 27001 Keamanan Informasi? Pelatihan ini sangat direkomendasikan bagi manajer dan staf IT, tim keamanan siber (cybersecurity), Risk & Compliance Officer, auditor internal, Data Protection Officer (DPO), serta pimpinan unit kerja yang mengelola data operasional dan pelanggan.
2. Apakah pelatihan ISO 27001 hanya ditujukan untuk perusahaan teknologi atau perbankan? Tidak. Setiap organisasi yang mengelola data digital—termasuk rumah sakit, instansi pemerintahan, BUMN, manufaktur, lembaga pendidikan, dan perusahaan logistik—sangat membutuhkan sistem manajemen keamanan informasi berbasis ISO/IEC 27001.
3. Apa perbedaan kelas Awareness dan Internal Auditor ISO 27001 di Mutu Institute? Kelas Awareness berfokus pada pemahaman dasar persyaratan standar dan kontrol keamanan bagi seluruh tim, sedangkan kelas Internal Auditor membekali peserta dengan teknik merencanakan, melaksanakan, dan melaporkan hasil audit internal SMKI secara mandiri.
4. Bagaimana cara mendaftar program pelatihan di Mutu Institute? Anda dapat melihat jadwal kelas Public Training (online maupun tatap muka) atau mengajukan penawaran In-House Training melalui website resmi Mutu Institute.